Практика
Файлы находятся внутри автономной сборки.
Проверка и отладка настроек NAT
Топология
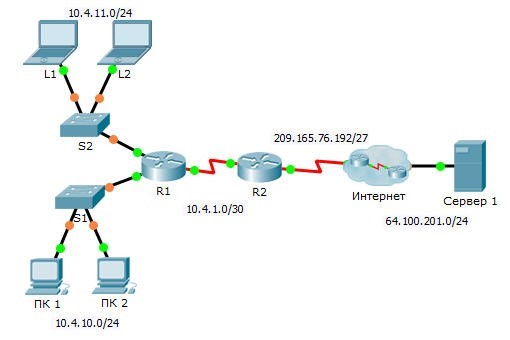
Таблица адресации
|
Устройство |
Интерфейс |
IP-адрес |
Маска подсети |
Шлюз по умолчанию |
|
R1 |
G0/0 |
10.4.10.254 |
255.255.255.0 |
Недоступно |
|
G0/1 |
10.4.11.254 |
255.255.255.0 |
Недоступно |
|
|
S0/0/1 |
10.4.1.2 |
255.255.255.252 |
Недоступно |
|
|
R2 |
S0/0/0 |
209.165.76.194 |
255.255.255.224 |
Недоступно |
|
S0/0/1 |
10.4.1.1 |
255.255.255.252 |
Недоступно |
|
|
Сервер 1 |
NIC |
64.100.201.5 |
255.255.255.0 |
64.100.201.1 |
|
ПК 1 |
NIC |
10.4.10.1 |
255.255.255.0 |
10.4.10.254 |
|
ПК 2 |
NIC |
10.4.10.2 |
255.255.255.0 |
10.4.10.254 |
|
L1 |
NIC |
10.4.11.1 |
255.255.255.0 |
10.4.11.254 |
|
L2 |
NIC |
10.4.11.2 |
255.255.255.0 |
10.4.11.254 |
Задачи
Часть 1. Локализация проблемы
Часть 2. Отладка настроек NAT Часть 3. Проверка связи
Сценарий
Подрядчик восстановил старую настройку на новом маршрутизаторе с работающим преобразованием NAT. Однако после создания резервной копии старой настройки сеть изменилась, и в нее была добавлена новая подсеть. Ваша задача — восстановить работу сети.
Часть 1: Локализация проблемы
Отправьте эхо-запрос на Сервер 1 с ПК 1, ПК 2, L1, L2 и R2. Запишите результаты каждого эхозапроса. В случае необходимости отправьте эхо-запрос на любой другой компьютер.
Часть 2: Отладка настроек NAT
Шаг 1: Просмотрите преобразования NAT на маршрутизаторе R2.
Если NAT работает, в таблице должны быть записи.
Шаг 2: Просмотрите текущую настройку маршрутизатора R2.
Внутренний порт NAT должен соответствовать частному адресу, а внешний порт NAT должен соответствовать публичному адресу.
Шаг 3: Исправьте настройки интерфейсов.
Примените к соответствующим портам команды ip nat inside и ip nat outside.
Шаг 4: Отправьте эхо-запрос на Сервер 1 с ПК 1, ПК 2, L1, L2 и R2.
Запишите результаты каждого эхо-запроса. В случае необходимости отправьте эхо-запрос на любой другой компьютер.
Шаг 5: Просмотрите преобразования NAT на маршрутизаторе R2.
Если NAT работает, в таблице должны быть записи.
Шаг 6: Отобразите список контроля доступа 101 на маршрутизаторе R2.
Шаблонная маска должна охватывать сети 10.4.10.0 и 10.4.11.0.
Шаг 7: Внесите изменения в список контроля доступа.
Удалите список контроля доступа access-list 101 и замените его похожим списком длиной также в одну запись. Шаблонная маска должна быть единственным отличием.
Часть 3: Проверьте связь
Шаг 1: Проверьте связь с сервером Сервер 1.
Запишите результаты каждого эхо-запроса. Все узлы должны успешно отправлять эхо-запросы на Сервер 1, R1 и R2. В случае непрохождения эхо-запросов выполните отладку.
Шаг 2: Просмотрите преобразования NAT на маршрутизаторе R2.
Таблица NAT должна содержать несколько записей