Практика
Файлы находятся внутри автономной сборки.
Настройка стандартных именованных ACL-списков
Топология
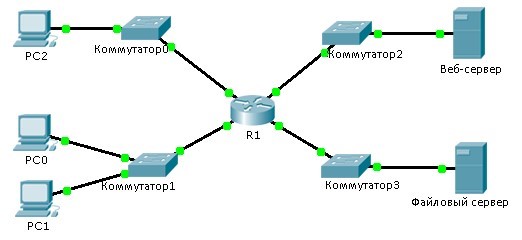
Таблица адресации
|
Устройство |
Интерфейс |
IP-адрес |
Маска подсети |
Шлюз по умолчанию |
|
R1 |
F0/0 |
192.168.10.1 |
255.255.255.0 |
N/A |
|
F0/1 |
192.168.20.1 |
255.255.255.0 |
N/A |
|
|
E0/0/0 |
192.168.100.1 |
255.255.255.0 |
N/A |
|
|
E0/1/0 |
192.168.200.1 |
255.255.255.0 |
N/A |
|
|
Файловый сервер |
NIC |
192.168.200.100 |
255.255.255.0 |
192.168.200.1 |
|
Веб-сервер |
NIC |
192.168.100.100 |
255.255.255.0 |
192.168.100.1 |
|
PC0 |
NIC |
192.168.20.3 |
255.255.255.0 |
192.168.20.1 |
|
PC1 |
NIC |
192.168.20.4 |
255.255.255.0 |
192.168.20.1 |
|
PC2 |
NIC |
192.168.10.3 |
255.255.255.0 |
192.168.10.1 |
Задачи
Часть 1. Настройка и применение стандартного именованного ACL-списка Часть 2. Проверка реализации ACL-списка
Исходные данные/сценарий
Старший сетевой администратор поставил перед вами задачу создать стандартный именованный ACL-список для запрета доступа к файловому серверу. Доступ должен быть запрещён всем клиентам одной сети и конкретной рабочей станции другой сети.
Часть 1. Настройка и применение стандартного именованного ACL-списка
Шаг 1: Проверьте подключение перед настройкой и применением ACL-списка.
Эхо-тестирование веб-сервера (Web Server) и файлового сервера (File Server) со всех трёх рабочих станций должно быть успешным.
Шаг 2: Настройте стандартный именованный ACL-список.
Настройте следующий именованный ACL-список на маршрутизаторе R1.
R1(config)# ip access-list standard File_Server_Restrictions
R1(config-std-nacl)# permit host 192.168.20.4
R1(config-std-nacl)# deny any
Примечание. В рамках присвоения баллов за выполнение задания имя ACL-списка следует создавать с учётом регистра.
Шаг 3: Примените именованный ACL-список.
a. Примените ACL-список к исходящему трафику на интерфейсе Fast Ethernet 0/1.
R1(config-if)# ip access-group File_Server_Restrictions out
b. Сохраните конфигурацию.
Часть 2. Проверка реализации ACL-списка
Шаг 1: Проверьте конфигурацию ACL-списка и его размещение на интерфейсе.
Для проверки конфигурации списка используйте команду show access-lists. Используйте команду show run или show IP interface fastethernet 0/1 чтобы убедиться, что ACL-список корректно применён на интерфейсе.
Шаг 2: Поверьте работоспособность ACL-списка.
Все три рабочие станции должны успешно выполнять эхо-запросы к веб-серверу, но только компьютер PC1 должен успешно выполнять эхо-запросы к файловому серверу.
